நெதர்லாந்தில் இணையப் பாதுகாப்புச் சம்பவங்களைப் புகாரளிக்கும் கடமைகள், இணையப் பாதுகாப்புச் சட்டத்தால் ( Cyberbeveiligingswet , Cbw) நிர்வகிக்கப்படுகின்றன. இச்சட்டம் 15 ஆகஸ்ட் 2026 அன்று நடைமுறைக்கு வந்து, வலையமைப்பு மற்றும் தகவல் அமைப்புகள் பாதுகாப்புச் சட்டத்திற்கு ( Wet beveiliging netwerk- en informatiesystemen , Wbni) மாற்றாக வந்தது. இச்சட்டத்தின் கீழ் வரும் நிறுவனங்கள், ஒரு குறிப்பிடத்தக்க சம்பவம் கண்டறியப்பட்ட 24 மணி நேரத்திற்குள் அதைப் புகாரளிக்க வேண்டும், அதைத் தொடர்ந்து 72 மணி நேரத்திற்குள் ஒரு முழுமையான அறிவிப்பை வழங்க வேண்டும், மற்றும் ஒரு மாதத்திற்குள் இறுதி அறிக்கையைச் சமர்ப்பிக்க வேண்டும். அறிக்கைகள் தேசிய இணையப் பாதுகாப்பு மையத்தின் (NCSC) இணையதளம் வழியாகச் செல்கின்றன, அது அவற்றை சம்பந்தப்பட்ட CSIRT-க்கும் மற்றும் தகுதிவாய்ந்த மேற்பார்வையாளருக்கும் அனுப்புகிறது.
சிபிடபிள்யூ (Cbw) ஆனது என்ஐஎஸ்2 (NIS2) நெறிமுறையைச் செயல்படுத்துகிறது. மேலும் இது, சிஇஆர் (CER) நெறிமுறையைச் செயல்படுத்தி, முக்கிய நிறுவனங்களாக நியமிக்கப்பட்ட சுமார் ஐந்நூறு நிறுவனங்கள் மீது பௌதீக மீள்திறன் மற்றும் அறிக்கையிடல் கடமைகளை விதிக்கும் முக்கிய நிறுவனங்களின் மீள்திறன் சட்டத்துடன் ( Wet weerbaarheid kritieke entiteiten , Wwke) இணைந்து கொண்டுவரப்பட்டது. என்ஐஎஸ்2 மற்றும் டச்சு இணையப் பாதுகாப்புச் சட்டம் குறித்த எங்களின் விரிவான வழிகாட்டி , கவனிப்புக் கடமையை முழுமையாக உள்ளடக்கியுள்ளது; இந்தக் கட்டுரை, அறிக்கையிடல் விதிமுறையின் கீழ் யார் வருகிறார்கள், ஒரு சம்பவம் எப்போது வரம்பைத் தாண்டுகிறது, எந்த அறிக்கைகள் எப்போது சமர்ப்பிக்கப்பட வேண்டும், எந்த அதிகாரம் அவற்றைப் பெறுகிறது, மற்றும் ஜிடிபிஆர் (GDPR) அல்லது டோரா (DORA) சட்டத்தின் கீழ் உங்களுக்கு ஏற்கனவே இருக்கக்கூடிய அறிவிப்புக் கடமைகளுடன் இந்தக் கடமை எவ்வாறு தொடர்பு கொள்கிறது என்பதை விளக்குகிறது.
எந்தெந்த நிறுவனங்களுக்கு இந்த அறிக்கை சமர்ப்பிக்கும் கடமை பொருந்தும்?
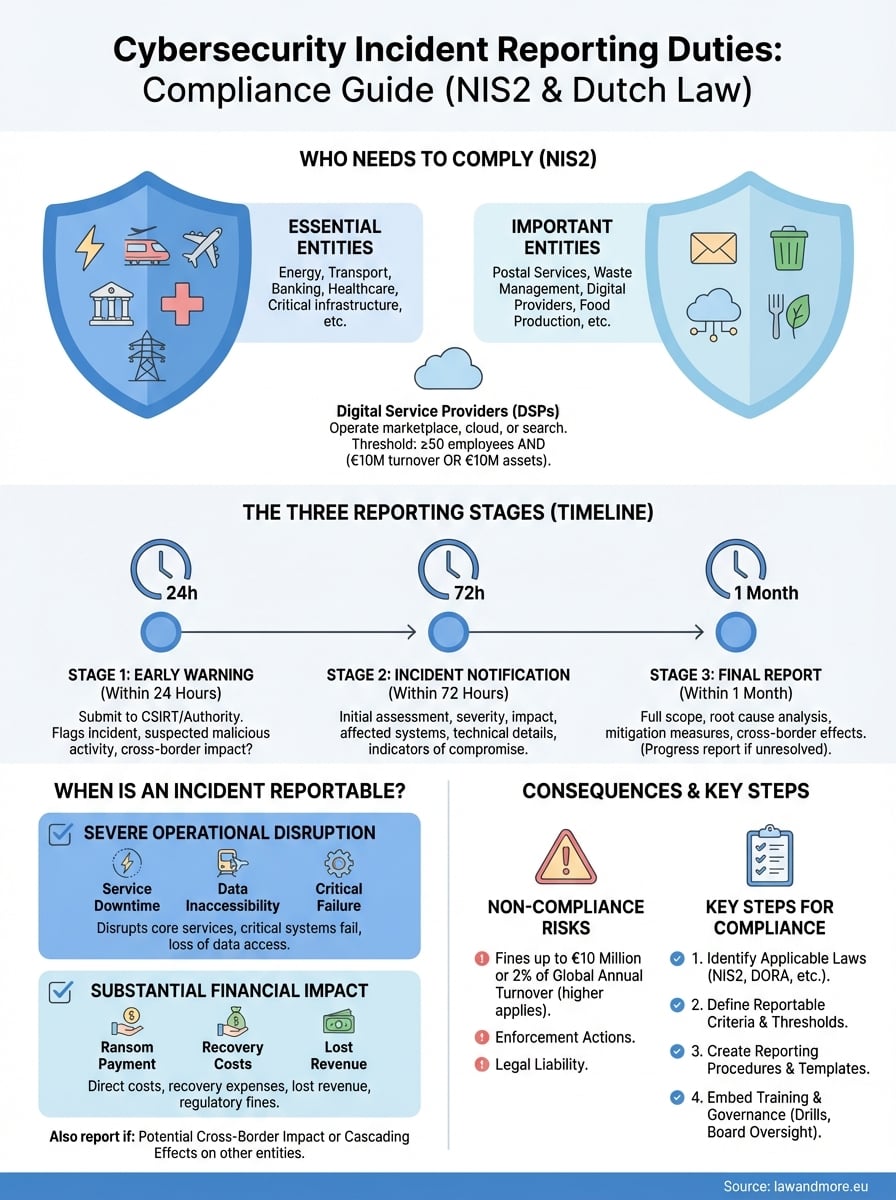
சிபிடபிள்யூ (Cbw) பதினெட்டுத் துறைகளில் உள்ள அத்தியாவசிய நிறுவனங்கள் மற்றும் முக்கிய நிறுவனங்களுக்குப் பொருந்தும். அத்தியாவசிய நிறுவனங்களில் ஆற்றல், போக்குவரத்து, வங்கி, நிதிச் சந்தை உள்கட்டமைப்பு, சுகாதாரம், குடிநீர், கழிவுநீர், டிஜிட்டல் உள்கட்டமைப்பு, தகவல் தொடர்பு தொழில்நுட்ப சேவை மேலாண்மை, பொது நிர்வாகம் மற்றும் விண்வெளி ஆகியவை அடங்கும். முக்கிய நிறுவனங்களில் அஞ்சல் மற்றும் கூரியர் சேவைகள், கழிவு மேலாண்மை, இரசாயனங்கள் மற்றும் உணவு உற்பத்தி, மருத்துவ சாதனங்கள், கணினிகள் மற்றும் வாகனங்கள் உற்பத்தி, ஆன்லைன் சந்தைகள், தேடுபொறிகள் மற்றும் சமூகத் தளங்கள் போன்ற டிஜிட்டல் வழங்குநர்கள் மற்றும் ஆராய்ச்சி நிறுவனங்கள் ஆகியவை அடங்கும்.

பொதுவாக, ஒரு துறைக்குள் அதன் வகைப்பாட்டை அதன் அளவே தீர்மானிக்கிறது. ஒரு அத்தியாவசியத் துறையில் உள்ள பெரிய நிறுவனங்கள் அத்தியாவசிய அமைப்புகளாகவும், நடுத்தர அளவிலான நிறுவனங்கள் முக்கியமான அமைப்புகளாகவும் கருதப்படுகின்றன. நடுத்தர அளவிற்குக் குறைவான நிறுவனங்கள் பொதுவாக இந்தச் சட்டத்தின் கீழ் வராது. அந்த அளவு விதிக்கு விதிவிலக்குகள் உள்ளன: DNS சேவைகளை வழங்குபவர்கள், உயர் மட்ட டொமைன் பதிவகங்கள், நம்பிக்கைச் சேவை வழங்குநர்கள், பொது மின்னணுத் தகவல் தொடர்பு வலையமைப்புகள் மற்றும் சேவைகளை வழங்குபவர்கள், மற்றும் பொது நிர்வாகத்தின் சில பகுதிகள் ஆகியவை அளவைப் பொருட்படுத்தாமல் இந்தச் சட்டத்தின் கீழ் வருகின்றன. அதேபோல், சமூகத்திற்கு இன்றியமையாத ஒரு சேவையைத் தனியாக வழங்கும் அல்லது அதன் செயல்பாட்டில் ஏற்படும் இடையூறு குறிப்பிடத்தக்க தாக்கத்தை ஏற்படுத்தும் நிறுவனங்களும் இந்தச் சட்டத்தின் கீழ் வருகின்றன. நீங்கள் ஒரு அத்தியாவசிய அமைப்பா அல்லது முக்கியமான அமைப்பா என்பது அறிக்கை சமர்ப்பிப்பதற்கான காலக்கெடுவை மாற்றுவதில்லை; அது மேற்பார்வையின் தீவிரத்தையும் அபராதத்தின் உச்சவரம்பையும் மாற்றுகிறது.
அறிக்கை சமர்ப்பிப்பதற்கு முன் பதிவு செய்தல் அவசியம்.
மத்திய வங்கிப் பணிகளின் (Cbw) கீழ் வரும் ஒரு அமைப்பு, தேசிய சமூகப் பாதுகாப்பு ஆணையத்தால் (NCSC) பராமரிக்கப்படும் தேசிய நிறுவனப் பதிவேட்டில் தன்னைப் பதிவு செய்துகொள்ள வேண்டும். அவ்வாறு பதிவு செய்யும்போது, மற்ற விவரங்களுடன் தனது துறை, சம்பவங்களுக்கான தொடர்பு விவரங்கள் மற்றும் அது பொறுப்பேற்கும் இணையதள டொமைன் பெயர்கள் ஆகியவற்றைக் குறிப்பிட வேண்டும். பதிவு என்பது முதல் சம்பவம் வரை காத்திருக்கக்கூடிய ஒரு சம்பிரதாயமல்ல: அந்தப் பதிவேட்டின் மூலம்தான் CSIRT-ம் மேற்பார்வையாளரும் நீங்கள் யார் என்பதை அறிந்துகொள்கிறார்கள், மேலும் இணையதளம் வழியாகப் புகாரளிப்பதற்கு நீங்கள் அதில் இடம்பெற்றிருக்க வேண்டும். பதிவுசெய்யப்பட்ட விவரங்களில் செய்யப்படும் மாற்றங்கள் உடனடியாகத் தெரிவிக்கப்பட வேண்டும்.
பதிவுடன் சேர்த்து, இந்தச் சட்டம் ஒரு கவனக் கடமையையும் விதிக்கிறது. நிறுவனங்கள் தங்கள் வலையமைப்பு மற்றும் தகவல் அமைப்புகளுக்கு ஏற்படும் அபாயங்களுக்கு எதிராக, பொருத்தமான மற்றும் விகிதாசாரமான தொழில்நுட்ப, செயல்பாட்டு மற்றும் நிறுவன ரீதியான நடவடிக்கைகளை எடுக்க வேண்டும். இந்த நடவடிக்கைகள் இணையப் பாதுகாப்பு ஆணை ( Cyberbeveiligingsbesluit ) மற்றும் அமைச்சக விதிகளில் மேலும் விரிவாகக் கூறப்பட்டுள்ளன. இந்தச் சட்டம் பொறுப்பையும் உயர் மட்டத்தில் வைக்கிறது: மேலாண்மை அமைப்பு இடர்-மேலாண்மை நடவடிக்கைகளை அங்கீகரிக்கிறது, இணக்கத்திற்குப் பொறுப்பேற்கிறது, மேலும் இணையப் பாதுகாப்பு அபாயங்கள் குறித்த பயிற்சியைப் பின்பற்ற வேண்டும். அந்தப் பொறுப்புக்கூறல், பழைய WBNI-யுடனான நடைமுறை வேறுபாடுகளில் ஒன்றாகும், மேலும் இது ஒரு தகவல் தொழில்நுட்பக் கேள்வியைக் காட்டிலும் ஒரு ஆளுகைக் கேள்வியாகும். இது இணையப் பாதுகாப்பின் குற்றவியல் சட்டப் பக்கத்துடன் இணைந்துள்ளது, அதன் தொடக்கப் புள்ளியாக இணையக் குற்றச் சட்டம் III குறித்த எங்கள் குறிப்பு விளங்குகிறது. ஒரு டச்சு வணிகம் எதிர்கொள்ள வேண்டிய இணக்கக் கட்டமைப்புகள் குறித்த எங்கள் கண்ணோட்டம் , இதைச் சரியான சூழலில் வைக்கிறது.
ஒரு சம்பவம் புகாரளிக்கத்தக்கதாக மாறும் போது
தூண்டுதல் என்பது ஒரு குறிப்பிடத்தக்க சம்பவமே தவிர, ஏதேனும் ஒரு சம்பவம் அல்ல. ஒரு சம்பவம், சம்பந்தப்பட்ட நிறுவனத்தின் சேவைகளில் கடுமையான செயல்பாட்டுத் தடையையோ அல்லது நிதி இழப்பையோ ஏற்படுத்தினால் அல்லது ஏற்படுத்தக்கூடிய திறனைக் கொண்டிருந்தால், அல்லது கணிசமான பொருள்சார் அல்லது பொருளற்ற சேதத்தை ஏற்படுத்துவதன் மூலம் மற்ற இயற்கை அல்லது சட்டப்பூர்வ நபர்களைப் பாதித்திருந்தால் அல்லது பாதிக்கக்கூடியதாக இருந்தால், அது குறிப்பிடத்தக்கதாகக் கருதப்படுகிறது. விசாரணையின் முடிவில் அல்ல, அது கண்டறியப்பட்ட உடனேயே காலக்கெடு தொடங்குகிறது, எனவே முதல் முடிவு முழுமையற்ற தகவல்களின் அடிப்படையிலேயே எடுக்கப்பட வேண்டும்.

சட்டப்பூர்வ அளவுகோல் திறந்திருப்பதால், துறை சார்ந்த வரம்புகளும் வழிகாட்டுதல்களும் அதனை நிரப்புகின்றன. முக்கியத்துவத்தை மதிப்பிடும்போது, சேவை எவ்வளவு காலமாக மற்றும் எத்தனை பெறுநர்களுக்குக் கிடைக்காமல் இருந்தது, அங்கீகாரம் இல்லாமல் தரவுகள் அணுகப்பட்டதா அல்லது மாற்றப்பட்டதா மற்றும் எந்தெந்த வகைகளில், அதன் விளைவுகள் மற்ற உறுப்பு நாடுகளைச் சென்றடைகின்றனவா, இந்தச் சம்பவம் நீங்கள் மற்ற அத்தியாவசிய அல்லது முக்கியமான நிறுவனங்களுக்கு வழங்கும் சேவைகளைத் தடைசெய்கிறதா, மற்றும் மீட்சிக்கு எவ்வளவு காலம் ஆகும் என எதிர்பார்க்கப்படுகிறது என்பன போன்ற கேள்விகள் முக்கியமானவை. தொடர் விளைவுகள் அவற்றின் சொந்த உரிமையில் கணக்கில் எடுத்துக்கொள்ளப்படுகின்றன: ஒரு மருத்துவமனையின் சேவையைத் தடைசெய்யும் ஒரு கிளவுட் சேவை வழங்குநர், தனது சொந்த இழப்புகளின் அடிப்படையில் மட்டுமல்லாமல், அந்தத் தடையின் அடிப்படையிலும் அறிக்கை சமர்ப்பிக்கிறார்.
ஒரு வெளிப்படையான விதிமுறைக்கு விவேகமான பதில் என்னவென்றால், ஏதேனும் அசம்பாவிதம் நடப்பதற்கு முன்பே உங்கள் சொந்த வரம்பு எங்கே இருக்கிறது என்பதை எழுதி வைத்துக் கொள்வதாகும். சீராகப் பயன்படுத்தப்பட்டுப் பதிவுசெய்யப்பட்ட ஒரு சுருக்கமான உள் வகைப்படுத்தல் தரநிலையானது, பிற்காலத்தில் ஒரு குறிப்பிட்ட சம்பவம் ஏன் தெரிவிக்கப்படவில்லை என்று மேற்பார்வையாளர் கேட்டால், அது ஒரு செயல்பாட்டு உதவியாகவும் நன்னம்பிக்கையின் சான்றாகவும் அமைகிறது.
மூன்று அறிக்கைகளும் அவற்றின் காலக்கெடுவும்
அறிக்கை சமர்ப்பிக்கும் கடமை பல கட்டங்களாகப் பிரிக்கப்பட்டுள்ளது. ஒரு குறிப்பிடத்தக்க சம்பவம் குறித்து அறிந்த 24 மணி நேரத்திற்குள், அந்தச் சம்பவம் சட்டவிரோத அல்லது தீங்கிழைக்கும் செயல்களால் ஏற்பட்டதாகச் சந்தேகிக்கப்படுகிறதா என்பதையும், அது எல்லை தாண்டிய விளைவுகளை ஏற்படுத்தக்கூடுமா என்பதையும் குறிப்பிட்டு, நீங்கள் ஒரு முன்கூட்டிய எச்சரிக்கையைச் சமர்ப்பிக்க வேண்டும். 72 மணி நேரத்திற்குள், நீங்கள் சம்பவ அறிவிப்பைச் சமர்ப்பிக்க வேண்டும். இது, சம்பவத்தின் ஆரம்ப மதிப்பீடு, அதன் தீவிரம் மற்றும் தாக்கம், மற்றும் கிடைக்கப்பெற்றால், சமரசத்திற்கான குறிகாட்டிகள் ஆகியவற்றுடன் முன்கூட்டிய எச்சரிக்கையைப் புதுப்பிக்கிறது. சம்பவ அறிவிப்பு சமர்ப்பிக்கப்பட்ட ஒரு மாதத்திற்குள், நீங்கள் இறுதி அறிக்கையைச் சமர்ப்பிக்க வேண்டும். அந்த அறிக்கையில், சம்பவத்தின் விரிவான விளக்கம், அதன் தீவிரம் மற்றும் விளைவுகள், அச்சுறுத்தலின் வகை அல்லது மூலக் காரணம், மேற்கொள்ளப்பட்ட தணிப்பு நடவடிக்கைகள் மற்றும், பொருத்தமானால், எல்லை தாண்டிய தாக்கம் ஆகியவை அடங்கியிருக்கும்.

ஒரு மாதம் முடிவடையும்போது சம்பவம் தொடர்ந்துகொண்டிருந்தால், அதற்குப் பதிலாக நீங்கள் ஒரு முன்னேற்ற அறிக்கையைச் சமர்ப்பிக்க வேண்டும், அதைத் தொடர்ந்து சம்பவத்தைக் கையாண்ட ஒரு மாதத்திற்குள் இறுதி அறிக்கையைச் சமர்ப்பிக்க வேண்டும். இந்தத் திட்டத்துடன் இரண்டு குறுகிய காலக்கெடுவும் உள்ளன. அறக்கட்டளை சேவை வழங்குநர்கள், தங்கள் அறக்கட்டளை சேவைகளை வழங்குவதைப் பாதிக்கும் ஒரு சம்பவத்தை 72 மணி நேரத்திற்குப் பதிலாக 24 மணி நேரத்திற்குள் தெரிவிக்க வேண்டும். மேலும், ஒரு குறிப்பிடத்தக்க சம்பவம் உங்கள் சேவையைப் பெறுபவர்களைப் பாதிக்கும் பட்சத்தில், நீங்கள் அந்தப் பெறுபவர்களுக்கு தேவையற்ற தாமதமின்றி அந்தச் சம்பவம் குறித்தும், அச்சுறுத்தல் தேவைப்படும் பட்சத்தில், அவர்கள் தாங்களாகவே எடுக்கக்கூடிய நடவடிக்கைகள் அல்லது தீர்வுகள் குறித்தும் தெரிவிக்க வேண்டும்.
உங்கள் அறிக்கையை யார் பெறுகிறார்
நீங்கள் NCSC இணையதளம் வழியாகப் பதிவு செய்கிறீர்கள், அங்கிருந்து அந்த அறிவிப்பு உங்கள் துறைக்குப் பொறுப்பான CSIRT-க்கும், அதை மேற்பார்வையிடும் மேற்பார்வையாளருக்கும் அனுப்பப்படுகிறது. அந்த ஒற்றை நுழைவுப் புள்ளி ஒரு திட்டமிட்ட எளிமைப்படுத்தலாகும்: நேர நெருக்கடியில் பொறுப்புகளைப் பிரித்துக் கொள்ள நீங்கள் சிரமப்பட வேண்டியதில்லை. மேற்பார்வை என்பது துறை சார்ந்ததாகவே உள்ளது. நெதர்லாந்து டிஜிட்டல் உள்கட்டமைப்பு ஆணையம் ( Rijksinspectie Digitale Infrastructuur , RDI) டிஜிட்டல் உள்கட்டமைப்பு, டிஜிட்டல் வழங்குநர்கள் மற்றும் மத்திய அரசின் பெரும்பாலான பகுதிகளை மேற்பார்வையிடுகிறது; மனித சுற்றுச்சூழல் மற்றும் போக்குவரத்து ஆய்வகம் (ILT) நீர் ஆணையங்களையும் போக்குவரத்தின் சில பகுதிகளையும் மேற்பார்வையிடுகிறது; சுகாதாரம், சுகாதார மற்றும் இளைஞர் நல ஆய்வகத்தின் (IGJ) கீழ் வருகிறது; மற்றும் நிதித் துறையானது டி நெதர்லாண்ட்ஸ் வங்கி மற்றும் நெதர்லாந்து நிதிச் சந்தைகளுக்கான ஆணையத்தால் மேற்பார்வையிடப்படுகிறது. உங்கள் துறையை எந்த மேற்பார்வையாளர் உள்ளடக்குகிறார் என்பதை உறுதிப்படுத்துவதும், உங்கள் சம்பவத் திட்டத்தில் அதன் தொடர்பு விவரங்களைப் பதிவு செய்வதும் ஒரு ஐந்து நிமிடப் பணியாகும், அதை அதிகாலை மூன்று மணிக்குச் சரியாகச் செய்வது சாத்தியமற்றது.
மற்ற அறிக்கையிடல் கடமைகள் ஒன்றுடன் ஒன்று சேரும் இடங்களில்
ஒற்றை நிகழ்வு ஒரு ஒற்றைக் கடமையைத் தூண்டுவது அரிது. அந்த நிகழ்வில் தனிப்பட்ட தரவுகள் சம்பந்தப்பட்டிருந்தால், GDPR இணையாகப் பொருந்தும்: தனிநபர்களுக்கு ஆபத்தை விளைவிக்க வாய்ப்பில்லை எனில் தவிர, ஒரு தனிப்பட்ட தரவு மீறல் குறித்து அறிந்த 72 மணி நேரத்திற்குள் டச்சு தரவுப் பாதுகாப்பு ஆணையத்திற்குத் தெரிவிக்கப்பட வேண்டும், மேலும் அவர்களின் உரிமைகள் மற்றும் சுதந்திரங்களுக்கான ஆபத்து அதிகமாக இருக்கும் பட்சத்தில், தரவு உரிமையாளர்களுக்கே தகவல் தெரிவிக்கப்பட வேண்டும். அந்தக் கடமையானது மத்திய வங்கியிடமிருந்து (Cbw) சுயாதீனமானது, வேறு ஒரு அதிகார அமைப்பின் கீழ் செயல்படுகிறது, மற்றும் வேறுபட்ட வரம்பின் அடிப்படையில் மதிப்பிடப்படுகிறது, மேலும் அந்த நிகழ்வு ஒரு தரவுச் செயலாக்க நிறுவனத்தில் நடந்திருந்தால், தரவுச் செயலாக்க ஒப்பந்தத்தில் உள்ள பொறுப்புகளின் ஒதுக்கீடே , யார் யாருக்குத் தெரிவிக்க வேண்டும் என்பதைத் தீர்மானிக்கிறது, இதை பொதுத் தரவுப் பாதுகாப்பு ஒழுங்குமுறைக்கான எங்கள் வழிகாட்டி விளக்குகிறது.
நிதி நிறுவனங்கள் சிபிடபிள்யூ (Cbw) விதிமுறையின் ஒரு பகுதியாக இல்லாமல், அதன் முக்கிய விதிவிலக்காக உள்ளன. டிஜிட்டல் செயல்பாட்டு மீள்திறன் சட்டம் (DORA), தகவல் மற்றும் தொடர்பு தொழில்நுட்ப (ICT) இடர் மேலாண்மை மற்றும் முக்கிய ICT தொடர்பான சம்பவங்களைத் தகுதிவாய்ந்த நிதி மேற்பார்வையாளரிடம் தெரிவிப்பது குறித்த அதன் சொந்த விதிகளைக் கொண்டுள்ளது. மேலும், அந்த விதிகள் குறைந்தபட்சம் சமமானதாக இருக்கும் பட்சத்தில், அவை தொடர்புடைய NIS2 கடமைகளை இடமாற்றம் செய்கின்றன. எனவே, ஒரு வங்கி அல்லது காப்பீட்டு நிறுவனம், DORA-வின் கீழ் ஒரு முக்கிய ICT சம்பவத்தை டி நெதர்லாண்ட்ஷே வங்கிக்கோ அல்லது நெதர்லாந்து நிதிச் சந்தைகளுக்கான ஆணையத்திற்கோ தெரிவிக்கிறது. மேலும், DORA கோரும் தகவல் பதிவேட்டில் ICT மூன்றாம் தரப்பு வழங்குநர்களுடனான அதன் ஒப்பந்த ஏற்பாடுகளைப் பதிவு செய்கிறது; இது சிபிடபிள்யூ-வின் கீழ் அந்த அறிக்கையிடலை மீண்டும் செய்வதில்லை. மின்னணுத் தகவல் தொடர்பு வலையமைப்புகள் மற்றும் சேவைகளை வழங்குபவர்கள், தொலைத்தொடர்புச் சட்டத்தின் கீழ் தங்களுக்கெனத் தொடர்ச்சி அறிவிப்புக் கடமைகளைக் கொண்டுள்ளனர். மேலும், முக்கிய நிறுவனங்களாகக் குறிப்பிடப்பட்ட அமைப்புகள் டபிள்யூடபிள்யூகேஇ-யின் (Wwke) கீழ் இடையூறுகளைத் தெரிவிக்கின்றன. ஒரு சம்பவம் நடப்பதற்கு முன்பு, இவற்றில் எது உங்களுக்குப் பொருந்தும் என்பதை வரைபடமாக்குவதே, இருக்கக்கூடிய மிகவும் பயனுள்ள ஒரே ஆயத்த நடவடிக்கையாகும்.
நீங்கள் தாமதமாக அறிக்கை அளித்தால் அல்லது அறிக்கை அளிக்கவே இல்லை என்றால் என்ன நடக்கும்?
மத்திய வங்கி வழிகாட்டுதலின் (Cbw) கீழ் உள்ள மேற்பார்வையாளர்களுக்கு, சாதாரண நிர்வாகக் கருவிகளுடன் கூடுதலாக சிலவும் உள்ளன. அவர்கள் தகவல்களைக் கோரலாம், தணிக்கைக்கு உத்தரவிடலாம், கட்டுப்படுத்தும் அறிவுறுத்தல்களை வழங்கலாம், அபராதம் செலுத்த வேண்டிய ஒரு உத்தரவைப் பிறப்பிக்கலாம் ( last onder dwangsom ) மற்றும் ஒரு நிர்வாக அபராதத்தை விதிக்கலாம். NIS2-இன் படி, உறுப்பு நாடுகள் அத்தியாவசிய நிறுவனங்களுக்குக் குறைந்தபட்சம் பத்து மில்லியன் யூரோக்கள் அல்லது உலகளாவிய ஆண்டு வருவாயில் இரண்டு சதவீதம், இவற்றில் எது அதிகமோ அந்தத் தொகையையும், முக்கிய நிறுவனங்களுக்குக் குறைந்தபட்சம் ஏழு மில்லியன் யூரோக்கள் அல்லது 1.4 சதவீதத்தையும் அதிகபட்ச அபராதமாக விதிக்க வேண்டும்; டச்சு நாட்டின் அதிகபட்ச வரம்புகள் மத்திய வங்கி வழிகாட்டுதலிலேயே (Cbw) வகுக்கப்பட்டுள்ளன. அத்தியாவசிய நிறுவனங்களைப் பொறுத்தவரை, இந்த வழிகாட்டுதல் ஒரு மேற்பார்வையாளருக்கு, இறுதி முயற்சியாக, ஒரு சான்றிதழ் அல்லது அங்கீகாரத்தை இடைநிறுத்தவும், ஒரு தனிநபர் நிர்வாகப் பணிகளைச் செய்வதைத் தடை செய்யவும் அனுமதிக்கிறது.
இந்த இடர்ப்பாடு நிர்வாக ரீதியானது மட்டுமல்ல. ஒரு சம்பவம் பொதுவெளியில் தெரியவரும்போது, அதைத் தொடர்ந்து வாடிக்கையாளர்கள் மற்றும் ஒப்பந்தத் தரப்பினரிடமிருந்து கேள்விகள் எழுகின்றன. மேலும், தாமதமான அல்லது முழுமையற்ற அறிக்கை, அதைத் தொடர்ந்து வரும் எந்தவொரு சர்ச்சையிலும் நிறுவனத்தின் நிலையைப் பலவீனப்படுத்துகிறது. இயக்குநர்கள் மற்றும் நிறுவனங்களின் சட்டப் பொறுப்புகள் குறித்த எங்கள் குறிப்பு , அந்த இடர்ப்பாடு நிறுவனத்திற்குள் எங்கு அமைகிறது என்பதை விளக்குகிறது.
ஒரு உண்மையான சம்பவத்தைத் தாங்கி நிற்கும் ஒரு செயல்முறையை உருவாக்குதல்
யார் என்ன செய்ய வேண்டும் என்பதை முன்கூட்டியே தீர்மானித்த அமைப்புகளால் மட்டுமே 24 மற்றும் 72 மணி நேரக் கெடுவைப் பூர்த்தி செய்ய முடியும். ஒரு நடைமுறைக்கு உகந்த செயல்முறையானது, புகாரளிப்பதற்கான வரம்பிற்கு எதிராக ஒரு சம்பவத்தை மதிப்பிடும் நபர், அறிவிப்பை அங்கீகரிக்கும் நபர், அதைச் சமர்ப்பிக்கும் நபர் மற்றும் அதிகார அமைப்புடன் தொடர்பில் இருக்கும் நபர் ஆகியோரை நியமிக்கிறது; ஒவ்வொரு பொறுப்பிற்கும் ஒரு துணைவர் நியமிக்கப்பட வேண்டும், ஏனெனில் சம்பவங்கள் அலுவலக நேரங்களைக் கருத்தில் கொள்வதில்லை. மதிப்பீட்டுப் படிநிலையானது, சம்பவம் கண்டறியப்பட்ட முதல் ஓரிரு மணி நேரத்திற்குள் அமைய வேண்டும்; முன்கூட்டிய எச்சரிக்கையானது முதல் நாளுக்குள்ளேயே வரைவு செய்யப்பட்டு, சரிபார்க்கப்பட்டு, தாக்கல் செய்யப்பட வேண்டும்.

முன்கூட்டியே தயாரிக்கப்பட்ட டெம்ப்ளேட்டுகள், 24 மணி நேரக் கெடுவை சந்திப்பதற்கும் அதைத் தவறவிடுவதற்கும் உள்ள வித்தியாசத்தை உருவாக்குகின்றன. ஒரு முன்கூட்டிய எச்சரிக்கை டெம்ப்ளேட்டிற்கு, கண்டறியப்பட்ட நேரம், சம்பவத்தின் வகை, பாதிக்கப்பட்ட அமைப்புகள், தீங்கிழைக்கும் செயல்பாடு சந்தேகிக்கப்படுகிறதா மற்றும் எல்லை தாண்டிய விளைவுகள் சாத்தியமா என்பதுடன், ஒரு பெயரிடப்பட்ட தொடர்பு நபரின் விவரங்களும் தேவை. சம்பவ அறிவிப்பு டெம்ப்ளேட், தீவிரத்தன்மை மதிப்பீடு, தாக்கத்தின் வீச்சு, பாதிக்கப்பட்ட பெறுநர்களின் எண்ணிக்கை, சமரசத்தின் குறிகாட்டிகள் மற்றும் ஏற்கனவே எடுக்கப்பட்ட தடுப்பு நடவடிக்கைகள் ஆகியவற்றைச் சேர்க்கிறது. இறுதி அறிக்கை டெம்ப்ளேட், காலவரிசை, மூலக் காரணம், முழுமையான தாக்கம் மற்றும் செயல்படுத்தப்பட்ட நடவடிக்கைகள் ஆகியவற்றை உள்ளடக்கியுள்ளது. இவற்றை ஆஃப்லைனிலும் அணுகக்கூடியதாக வைத்திருங்கள்; உங்கள் அமைப்புகளை முடக்கும் ஒரு சம்பவம், அவை சேமிக்கப்பட்டுள்ள விக்கியையும் முடக்கிவிடும். வரைவின் ஒரு சுருக்கமான சட்டரீதியான மதிப்பாய்வை பணிப்பாய்வில் சேர்ப்பது பயனுள்ளது, மேலும் எங்கள் தகவல் தொழில்நுட்ப வழக்கறிஞர்கள் அதை ஒரு மணி நேரத்திற்குள் செய்து முடிப்பதில் பழக்கப்பட்டுள்ளனர்.
தகவல் மற்றும் தொடர்பு தொழில்நுட்ப (ICT) மூன்றாம் தரப்பினரின் பதிவேடு தனி கவனம் பெறத் தகுந்தது. புகாரளிக்கப்பட வேண்டிய சம்பவங்களில் பெரும்பகுதி ஒரு விநியோகஸ்தரிடமிருந்து தொடங்குகிறது, மேலும் உங்களுக்கு உடனடியாகத் தெரிவிக்க வேண்டிய ஒப்பந்தக் கடமையும், உங்கள் சொந்த அறிக்கைக்குத் தேவையான தொழில்நுட்பத் தகவல்களைப் பெறுவதற்கான உரிமையும், சம்பவம் நடப்பதற்கு முன்பே கிளவுட் அல்லது விநியோகஸ்தர் ஒப்பந்தத்தில் இருக்க வேண்டும் . இது ஒரு பாதுகாப்புக் கேள்வி மட்டுமல்ல, ஒரு கொள்முதல் கேள்வியும் கூட, மேலும் இது விநியோகச் சங்கிலி முழுவதும் உள்ள விரிவான உரிய விடாமுயற்சிக் கடமைகளின் ஒரு பகுதியாகும்.
பயிற்சி மற்றும் நிர்வாகம்
ஆவணத்தில் உள்ள செயல்முறைகள் தோல்வியடைகின்றன. பாதுகாப்புக் குழுவிற்கு வெளியே உள்ள பணியாளர்கள், ஒரு சாத்தியமான சம்பவம் எப்படி இருக்கும் என்பதை அடையாளம் காண வேண்டும், எந்த நேரத்திலும் யாரைத் தொடர்புகொள்வது என்பதை அறிந்திருக்க வேண்டும், மேலும் தாங்களாகவே விசாரிக்கவோ அல்லது எதையும் நீக்கவோ கூடாது என்பதைப் புரிந்துகொள்ள வேண்டும். பாதுகாப்புக் குழுவானது, வகைப்படுத்தல் தரநிலையையும் பணிப்பாய்வு முறையையும் அழுத்தத்தின் கீழ் பயன்படுத்தும் அளவுக்கு நன்கு அறிந்திருக்க வேண்டும். நடைமுறையில், இதன் பொருள் அவற்றை ஒத்திகை பார்ப்பதாகும்: ஒரு யதார்த்தமான சூழ்நிலையை, கண்டறிதலில் இருந்து இறுதி அறிக்கை வரை இயக்கிப் பார்க்கும் ஒரு மேசைப் பயிற்சியானது, எழுதப்பட்ட செயல்முறை மறைக்கும் இடைவெளிகளை வெளிப்படுத்துகிறது.
நிர்வாகக் குழு மட்டத்தில், சைபர் பாதுகாப்பு இடர் என்பது எப்போதாவது நிகழும் ஒரு விஷயமாக இல்லாமல், ஒரு நிரந்தரமான விஷயமாக இருக்க வேண்டும் என சிபிடபிள்யூ (CBW) வலியுறுத்துகிறது. மேலாண்மை அமைப்பானது இடர்-மேலாண்மை நடவடிக்கைகளை அங்கீகரிக்கிறது, மேலும் அதற்குப் பயிற்சி அளிக்கப்பட வேண்டும்; அது சம்பவங்கள், தாக்கல் செய்யப்பட்ட அறிக்கைகள் மற்றும் அதிகாரிகளிடமிருந்து பெறப்பட்ட பதில்கள் குறித்த ஒரு வழக்கமான அறிக்கையைப் பெற வேண்டும், மேலும், அறிக்கை இணக்கத்திற்குப் பொறுப்பான ஒரு குறிப்பிட்ட நிர்வாகி இருக்க வேண்டும். ஒரு மேற்பார்வையாளர் செய்வதற்கு முன்பாகவே, நிறுவனங்கள் அந்த நிர்வாகத்தை நடைமுறைப்படுத்தவும் சோதிக்கவும் எங்கள் ஒழுங்குமுறை இணக்க நடைமுறை உதவுகிறது.
அடுத்து என்ன செய்வது
ஒரு நிறுவனம் தனது இணையப் பாதுகாப்புச் சம்பவ அறிக்கையிடல் கடமைகளை நிறைவேற்றுகிறதா என்பதை மூன்று விஷயங்கள் தீர்மானிக்கின்றன: அது இணையப் பாதுகாப்பு விதிமுறைகளின் (Cbw) கீழ் வருகிறதா மற்றும் தேசியப் பாதுகாப்பு மற்றும் பாதுகாப்பு கவுன்சிலில் (NCSC) பதிவு செய்யப்பட்டுள்ளதா என்பதை அறிவது; முக்கியமானது எனக் கருதப்படும் சம்பவங்களுக்கு ஒரு எழுத்துப்பூர்வமான வரம்பைக் கொண்டிருப்பது; மற்றும் நாளின் எந்த நேரத்திலும் 24 மணி நேரத்திற்குள் முன்கூட்டிய எச்சரிக்கையை அளிக்கக்கூடிய ஒரு குறிப்பிட்ட நபரைக் கொண்டிருப்பது. மற்ற அனைத்தும் அந்த மூன்றிலிருந்தே தொடர்கின்றன. முதலில் பதிவைச் சரிபார்க்கவும், ஏனெனில் அதைக் கவனிக்காத நிறுவனங்களுக்கு இது ஏற்கெனவே தாமதமான ஒரு கடமையாகும், மேலும் ஒரு மேற்பார்வையாளர் சரிபார்ப்பதற்கு இதுவே மிகவும் எளிதானது.
Law & More சைபர் பாதுகாப்புச் சட்டத்தின் வரம்பு, சம்பவ அறிக்கையிடல் நடைமுறைகள் மற்றும் வழங்குநர் பிரிவுகளை உருவாக்குதல், ஒரு அறிக்கையைக் கையாளுதல் மற்றும் அதைத் தொடரும் மேற்பார்வைக் கடிதப் பரிமாற்றம் ஆகியவை குறித்து நாங்கள் நிறுவனங்களுக்கு ஆலோசனை வழங்குகிறோம். ஒரு சம்பவத்தில் தனிப்பட்ட தரவு, விநியோகச் சங்கிலி அல்லது ஒப்பந்தத் தகராறு ஆகியவையும் சம்பந்தப்பட்டிருந்தால், அவற்றை வரிசைக்கிரமமாக அல்லாமல் நாங்கள் ஒன்றாகக் கையாள முடியும். உங்கள் நிறுவனம் இந்தச் சட்டத்தின் கீழ் வருகிறதா என்பதில் உங்களுக்குச் சந்தேகம் இருந்தால், அந்தக் கேள்வியை முதலில் தெளிவுபடுத்த வேண்டும், அதற்குப் பதிலளிப்பதில் நாங்கள் மகிழ்ச்சியடைகிறோம்.